
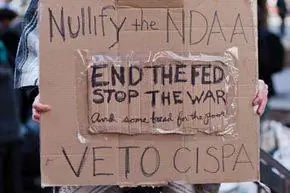
Закон об обмене и защите киберразведки(CISPA) - это предлагаемый законопроект о кибербезопасности, принятый Палатой представителей США 26 апреля., 2012 г. как HR 3523, но позже в том же году застопорился в Сенате. Он вернулся в список Конгресса в 2013 году как HR 624. CISPA внесет поправку в Раздел XI Закона о национальной безопасности 1947 года, добавив в конец новый раздел под названием «Информация о киберугрозах и обмен информацией, раздел 1104».
Цель нового раздела - разрешить и поощрять агентства федерального правительства, частные компании и коммунальные службы к своевременному обмену информацией о киберугрозах друг с другом, чтобы предотвратить нарушение или повреждение жизненно важной инфраструктуры из-за к атакам на компьютерные системы и сети этих организаций. Но объем и язык законопроекта оказались довольно спорными.
Для сторонников предлагаемый закон является средством, позволяющим лучше обмениваться информацией для быстрого противодействия кибератакам до того, как они нарушат работу критически важных служб или нанесут ущерб экономике или национальной безопасности, а также позволит компаниям обмениваться информацией и принимать защитные меры без риска. судебных исков за свои действия. По мнению противников, это слишком широкий и расплывчатый законодательный акт, который позволяет обмениваться личной информацией без судебного надзора, наносит ущерб правам на неприкосновенность частной жизни, обходя существующие законы о конфиденциальности, и может спровоцировать злоупотребления, такие как правительственный надзор за деятельностью в Интернете.
Все согласны с тем, что мы уязвимы для кибератак, потенциально со стороны иностранных держав, террористов, преступников или других злонамеренных лиц, и что эти атаки могут нарушить работу основных служб. Разногласия заключаются в том, действительно ли этот законопроект решает проблему и может ли он принести больше вреда, чем пользы.
Читайте дальше, чтобы узнать больше о видах угроз, для устранения которых предназначен CISPA, и о самом законопроекте.
От каких угроз защищает CISPA?
Жизненно важная инфраструктура, которую CISPA стремится защищать, включает в себя такие услуги, как электроснабжение, водоснабжение и канализация, транспорт, связь, финансовые сети и государственные учреждения. Почти каждая компания и каждое коммунальное предприятие, а также само правительство в наши дни хотя бы частично подключены к Интернету, и все, что подключено к Интернету, от одинокого компьютера до огромной сети, уязвимо для изнурительной атаки.
В законопроекте не подробно описываются типы атак, но есть несколько распространенных: распределенные атаки типа «отказ в обслуживании» (DDOS), когда на серверы компании отправляется большое количество запросов, вызывающих сбои в работе. обслуживания законных пользователей; атаки «человек посередине», при которых сообщения от одного сервера к другому перехватываются и проходят через сервер злоумышленника, чтобы шпионить или вносить вредоносные изменения; и усовершенствованные постоянные угрозы (APT), которые представляют собой долгосрочные целевые атаки на определенные компании или другие объекты. Злоумышленники могут стремиться установить вирусы, черви, шпионское ПО, трояны и другоевредоносное ПО (вредоносное ПО) на целевых компьютерах, чтобы нанести ущерб или получить несанкционированный доступ.
Открытые попытки вторжения со стороны хакеров, как в фильме "Военные игры", где главный герой проникает прямо в компьютерные системы компании и правительства. У пользователей и системных администраторов есть способы защиты от прямых атак, такие как программные или аппаратные брандмауэры, антивирусное и антишпионское программное обеспечение, а также улучшенные методы входа в систему, включающие сложные пароли или многофакторную аутентификацию.
К сожалению, многие системы взломаны злоумышленниками, которые используют методы социальной инженерии, которые обманом заставляют невольных людей предоставлять данные для входа или устанавливать вредоносное ПО на свои собственные машины. Фишинг- это распространенный метод социальной инженерии, при котором электронные письма рассылаются с вложенными файлами, содержащими вредоносное ПО, ссылки на веб-сайты, которые выглядят законными, но не являются таковыми, или запрашивают личную информацию. Существует более целенаправленная версия этой аферы под названиемцелевой фишинг, когда злоумышленники что-то знают о своих предполагаемых жертвах и могут использовать это, чтобы электронная почта выглядела законной.
Даже программное обеспечение, которое пользователь ищет сам, может содержать вредоносное ПО, как это произошло в недавнем случае, когда сотрудники Apple, Facebook и Microsoft (и, предположительно, других компаний) стали жертвами, загрузив зараженное программное обеспечение с популярных сайтов разработчиков, которые был взломан.
Вредоносное программное обеспечение может заразить компьютер или, возможно, всю сеть компьютеров и позволить шпионаж, нарушение или другие гнусные махинации. Компьютер может быть захвачен путем установки так называемого бота - программного обеспечения, которое автоматически выполняет определенные задачи и может позволить внешнему пользователю управлять компьютером без ведома владельца. Их иногда называют зомби-компьютерами. Существуют сети этих захваченных машин, называемые ботнетами, которые можно использовать для запуска атак против других.
В последнее время в новостях упоминались и другие известные атаки. Согласно расследованию, проведенному компанией Mandiant, занимающейся кибербезопасностью, хакеры из Китая проникли в сеть New York Times, очевидно, для того, чтобы шпионить за электронной почтой некоторых репортеров, пишущих о высокопоставленном китайском чиновнике. Аналогичная попытка была предпринята против Bloomberg News. По данным Mandiant, атаки на другие компании также были связаны с Китаем.
Saudi Aramco, крупнейший в мире производитель нефти, был атакован вирусом, который заменил данные примерно на 30 000 компьютеров компании изображением горящего флага США, что сделало машины бесполезными. Эти атаки были отслежены до компьютера, который, по-видимому, не был подключен к Интернету, что привело к предположению, что это была внутренняя работа.
Кибератаки могут совершаться отдельными лицами, стремящимися продемонстрировать свои навыки, преступниками, стремящимися украсть интеллектуальную собственность или финансовую информацию, террористическими группами, стремящимися нанести ущерб, и даже правительствами в целях шпионажа или военных действий. Также иногда происходят нарушения со стороны активистов или людей, которые хотят указать на потенциальные проблемы с безопасностью. Затраты на более злонамеренные кибератаки могут быть огромными и могут включать потерю коммерческой тайны и других данных, кражу финансовых средств и стоимость очистки. и восстановление зараженных систем, среди прочего. И риски также включают в себя сбои в работе сервисов, от которых мы все зависим.
История законопроекта
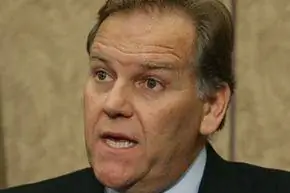
Первоначальный CISPA был представлен как HR 3523 30 ноября 2011 г. республиканцем Майком Роджерсом из Мичигана, председателем комитета Палаты представителей по разведке, при поддержке демократа Датча Рупперсбергера из Мэриленда, высокопоставленного члена того же комитета., а также более 20 других представителей, как демократов, так и республиканцев. Он получил поддержку многих компаний, в том числе крупных телекоммуникационных и технологических компаний, но столкнулся с сильным противодействием со стороны групп по защите гражданских свобод.25 апреля 2012 года администрация президента Обамы даже пригрозила, что он наложит вето на законопроект из-за недостаточности мер по защите основной инфраструктуры от киберугроз и неспособности защитить частную жизнь, конфиденциальность данных и гражданские свободы людей.
Было предложено более 40 поправок. 25 апреля Комитет по внутренним правилам отклонил несколько поправок, касающихся конфиденциальности. Одна поправка, разрешающая Агентству национальной безопасности (АНБ) или Министерству внутренней безопасности (DHS) дополнительные полномочия по наблюдению, была отозвана 26 апреля. Было принято несколько поправок., увеличив исходный счет с 11 страниц до 27 страниц. Среди них были следующие:
- Поправка о минимизации хранения и уведомления, в которой добавлены положения об уведомлении организаций, отправивших данные, которые, по мнению правительства, не связаны с киберугрозами, ограничения на использование данных и заявление, в котором упоминались возможные усилия по ограничению воздействия на неприкосновенность частной жизни и гражданские свободы.
- Поправка к определениям, которая ввела или изменила определения терминов «доступность», «конфиденциальность», «информация о киберугрозах», «разведка киберугроз», «цель кибербезопасности, "" система кибербезопасности" и "целостность".
- Поправка об ответственности, которая изменила формулировку раздела об отказе от ответственности частных лиц за обмен информацией, включая идентификацию или получение информации о киберугрозах.
- TheОграничение, в которое внесен раздел, в котором говорится, что ничто в законопроекте не будет предоставлять дополнительные полномочия или изменять существующие полномочия организации на использование системы кибербезопасности, принадлежащей федеральному правительство в системе или сети частного сектора.
- Поправка об использовании, которая добавляет формулировку, описывающую разрешенные виды использования информации о киберугрозах, передаваемой правительству.
- Также был добавлен пункт об истечении срока действия, согласно которому срок действия законопроекта истекает через пять лет после его принятия.
Исправленная версия H. R. 3523 была принята в Палате представителей США 26 апреля 2012 г. 248 голосами против 168, но так и не прошла голосование в Сенате США.
CISPA был вновь введен в Палату представителей сенаторами Роджерсом и Рупперсбергером в феврале 2013 года под другим номером законопроекта, H. R. 624. Он практически идентичен версии H. R. 3523, принятой Палатой представителей в 2012 году.
Основные положения CISPA
CISPA полностью концентрируется на обмене информацией о киберугрозах между правительством и частными организациями, а также между частными организациями и другими частными организациями. Он предусматривает, что государственные учреждения могут делиться как несекретной, так и секретной информацией с частными компаниями и коммунальными службами. Для секретной информации в нем указывается, что юридические или физические лица, получающие информацию, должны быть сертифицированы или иметь допуск к секретным данным, а также предусматриваются положения о предоставлении временного или постоянного допуска к секретным данным лицам в этих организациях.
Это также позволяет обмениваться информацией между частными лицами и другими частными лицами, включая фирмы по кибербезопасности, нанятые этими компаниями для их защиты. И он предусматривает, что частные лица могут обмениваться информацией о киберугрозах с федеральным правительством, и указывает, что любое агентство, получающее такую информацию, должно отправлять ее в Национальный центр интеграции кибербезопасности и связи Министерства внутренней безопасности.
CISPA освобождает совместно используемую информацию от раскрытия в соответствии с Законом о свободе информации и любыми аналогичными законами, принятыми правительствами штатов, местных властей и племен. Законопроект освобождает компании (и фирмы по кибербезопасности, нанятые для защиты их систем) от судебных исков за обмен информацией за использование систем кибербезопасности для выявления или получения информации о киберугрозах или за любые решения, которые они принимают на основе информации о киберугрозах, при условии, что они действуют «добросовестно». Однако на государственное учреждение можно подать в суд, если оно «преднамеренно или умышленно нарушает» правила раскрытия и использования информации, прописанные в законопроекте, со сроком давности два года с момента нарушения.
Законопроект включает ограничения на то, как федеральное правительство может использовать предоставленную ему информацию. Приведены пять законных применений: цели кибербезопасности; расследование и преследование преступлений в области кибербезопасности; защита людей от смерти или тяжких телесных повреждений; защита несовершеннолетних от детской порнографии, сексуальной эксплуатации и других связанных с ними преступлений; и защита национальной безопасности. Правительству запрещено проводить поиск информации для любых целей, кроме расследования и судебного преследования за преступления в области кибербезопасности, а также запрещено сохранять или использовать информацию для любых целей, кроме тех, которые перечислены в предыдущем предложении. CISPA также прямо запрещает правительству использовать записи о библиотечном обращении, списки посетителей библиотек, записи о продажах книг, списки покупателей книг, записи о продажах огнестрельного оружия, записи налоговых деклараций, образовательные записи и медицинские записи.
В законопроекте говорится, что если федеральному правительству передается информация, которая, по его мнению, не связана с киберугрозами, правительство должно уведомить об этом организацию, предоставившую информацию.
CISPA также диктует процедуры и отчеты, которые должны быть разработаны и опубликованы определенными государственными органами. Он делает весь обмен информацией от частных организаций добровольным, без штрафных санкций за отказ от участия, и делает заявление о том, что законопроект не попытка дать любому элементу разведывательного сообщества право диктовать усилия по кибербезопасности любых частных или государственных учреждений.
Цели кибербезопасности, как определено в законопроекте, включают: усилия по защите от уязвимостей; угрозы целостности, конфиденциальности или доступности; усилия по отказу в доступе, деградации, разрушению или уничтожению; и попытки получить несанкционированный доступ к системам и сетям, а также к любой информации, хранящейся в них, обрабатываемой или перемещаемой через них. Это явно включает несанкционированный доступ для эксфильтрации (или удаления) информации, но исключает несанкционированный доступ, который связан только с нарушением условий обслуживания потребителей или лицензионных соглашений. Определениясистемы кибербезопасностииинформация о киберугрозах содержат схожие формулировки.
Почему CISPA вызывает такие споры?
CISPA вызвала много критики по разным причинам, в том числе из-за опасений по поводу конфиденциальности, прозрачности, отсутствия судебного надзора и возможности его использования для наблюдения за действиями граждан в Интернете под видом кибербезопасности, национальной безопасности и другие нечетко определенные термины.
Одна из проблем заключается в том, что он использует общие термины, такие как «информация о киберугрозах», а не строго определяет типы данных, которые могут быть переданы, что потенциально может позволить компаниям получать и обмениваться любой информацией, включая информацию, позволяющую установить личность. (PII), частные сообщения и тому подобное. CISPA позволяет частным организациям настаивать на том, чтобы правительство анонимизировало, минимизировало или иным образом ограничивало данные, которыми они обмениваются, но не требует от компаний делать такие ограничения.
В подразделе, касающемся использования общедоступной информации федеральным правительством, есть параграф, посвященный конфиденциальности и гражданским свободам, но в нем говорится: «Федеральное правительство может, в соответствии с необходимостью защиты федеральных систем и критической информации инфраструктуру от угроз кибербезопасности и для смягчения таких угроз предпринимать разумные усилия для ограничения воздействия на неприкосновенность частной жизни и гражданских свобод обмена информацией о киберугрозах с федеральным правительством в соответствии с настоящим подразделом». Использование слова «может» делает его добровольным, и нет дальнейшего определения того, что могут повлечь за собой эти усилия. В разделе, касающемся создания годового отчета об использовании информации правительством, законопроект предписывает включить «показатели для определения воздействия на неприкосновенность частной жизни и гражданские свободы, если таковые имеются», но нет упоминания о том, как эта информация будет использоваться..
Законопроект предоставляет юридический иммунитет компаниям, делящимся информацией, даже если выяснится, что они сделали это ненадлежащим образом, при условии, что они действовали «добросовестно». Он также допускает иммунитет «для решений, принятых на основе информации о киберугрозах», но не определяет «принятые решения». С точки зрения компаний, это позволяет им свободно обмениваться информацией о киберугрозах и действовать в соответствии с этой информацией, не беспокоясь о дорогостоящих судебных процессах, но может полностью ограничить право физического или юридического лица на подачу иска за причиненный вред, поскольку чтобы доказать, что кто-то действовал недобросовестно. Утверждалось, что этот иммунитет также может позволить компаниям совершать такие действия, как ответный взлом подозреваемого злоумышленника, чтобы получить информацию или нарушить работу их систем.
Еще один спорный аспект формулировки CISPA заключается в том, что она может заменить ряд законов о конфиденциальности.
Более проблемный язык
CISPA потенциально обходит судебный надзор с помощью термина «несмотря на любые другие положения закона», который имеет приоритет над многими существующими законами о конфиденциальности, включая Закон о прослушивании телефонных разговоров, Закон о кабельных коммуникациях, Закон о защите конфиденциальности видео, Закон о хранимых сообщениях и Закон об электронных Закон о конфиденциальности в коммуникациях - акты, которые устанавливают правила и надзор за обменом личной информацией. В случае CISPA правительству не требуется ордер на получение личной информации.
Несмотря на то, что люди могут подать в суд на правительство, если оно умышленно использует их информацию не по назначению, бывает очень сложно узнать, что такое когда-либо происходило. Даже если правительству отправляется информация, не связанная с киберугрозами, правительство обязано уведомить только отправляющую организацию, и никто не обязан информировать лицо, чьи данные были переданы. Распространяемая информация не подлежит раскрытию в соответствии с Законом о свободе информации и другими аналогичными законами о раскрытии информации. Должен быть какой-то очевидный вред, указывающий на обмен, и он должен быть очевиден в течение двух лет с момента неправильного использования данных федеральным правительством из-за срока давности.
CISPA также подвергается нападкам за то, что не определяет и не ограничивает, каким государственным органам может быть передана информация, за исключением условия, что принимающие агентства передают ее Национальному центру интеграции кибербезопасности и связи Министерства национальной безопасности, который может делиться это с другими агентствами. По закону информация может быть передана любому агентству федерального правительства, включая спецслужбы. То, как правительство может использовать информацию, также широко определено, в том числе «в целях кибербезопасности», что несколько расплывчато определено в законопроекте, и «для защиты национальной безопасности Соединенных Штатов», что довольно широко определено в законопроекте. Закон о национальной безопасности.
В законопроекте заметно не хватает терминов, связанных с технологиями. Слово «компьютер» используется только в определении «киберпреступления» для включения компьютерных преступлений в список возможных нарушений. В противном случае H. R. 624 называет защищаемые объекты «системами и сетями», что несколько двусмысленно. Слова и фразы «онлайн», «Интернет», «Веб», «цифровой», «информационные технологии» и даже «технология» никогда не используются.
Первоначальная версия законопроекта включала кражу интеллектуальной собственности в качестве одной из целей кибербезопасности. Это было удалено из последней версии CISPA, и была добавлена формулировка, указывающая, что информация о киберугрозах не включает попытки получить доступ, связанные с нарушением условий обслуживания потребителей или лицензионных соглашений. Тем не менее, некоторые группы все еще опасаются, что его могут использовать для преследования таких вещей, как нарушение авторских прав.
CISPA не предоставляет правительству законных средств для прямого мониторинга действий людей в Интернете и цифровых данных, но позволяет компаниям добровольно предоставлять неопределенные типы и объемы информации, которые они считают информацией о киберугрозах, федеральному правительству. и правительство может хранить и использовать эти данные по соображениям кибербезопасности, национальной безопасности и расследования некоторых других преступлений. Это, а также тот факт, что она может быть предоставлена любому агентству, вызывает ужас, поскольку это может позволить спецслужбам получить своего рода боковой доступ к личной информации.
Никто не спорит с тем, что обмен информацией о возникающих угрозах не важен в борьбе за защиту компьютерных систем и сетей от постоянно растущей угрозы атак, но выдвигаются аргументы в пользу ограничения типов информации общий и с какими объектами он может быть разделен. Сторонники CISPA возражают, что законопроект не предназначен для слежки и что иммунитеты необходимы для поощрения компаний к обмену информацией, не опасаясь судебного преследования. Оппоненты утверждают, что риски для конфиденциальности и гражданских свобод в законопроекте в его нынешнем виде слишком велики.
Усилия, предпринятые в поддержку и противодействие CISPA
Ряд частных компаний и торговых ассоциаций выразили поддержку CISPA. Многие из них направили письма поддержки У. S. Палата представителей для HR 3423, HR 624 или обоих, включая AT&T, Verizon, US Telecom, Comcast, Time Warner Cable, Национальную ассоциацию кабелей и телекоммуникаций, Edison Electric Institute, Financial Joint Trades, Financial Services Roundtable, Boeing, Lockheed Martin, IBM, Intel, Oracle, Symantec, Microsoft, Facebook, TechAmerica, Internet Security Alliance, Juniper Networks, Национальная ассоциация кабелей и телекоммуникаций и Торговая палата. Facebook и Microsoft немного отступили после протестов и заявили или намекнули, что поддержат изменения в окончательном законодательстве, касающемся вопросов конфиденциальности.
Письма поддержки включают в себя похвалу за устранение существующих барьеров на пути своевременного обмена информацией о киберугрозах с частными лицами, отсутствие нормативного бремени для частных компаний и защиту их от необоснованных судебных исков и правовой неопределенности в отношении обмена информацией, среди другие вещи.
Но некоторые компании и организации, занимающиеся неприкосновенностью частной жизни и гражданскими свободами, решительно выступили против CISPA, в том числе Electronic Frontier Foundation, Американский союз гражданских свобод, Access Now, Американская библиотечная ассоциация, Общество американских архивистов, Институт Катона, Центр демократии и технологий, Ассоциация потребителей развлечений, Фонд «Солнечный свет», «Репортеры без границ», Общество профессиональных журналистов, Институт Резерфорда, Кокус республиканской свободы, Mozilla и Tech Freedom и другие. Известные лица, выразившие обеспокоенность, включают бывшего представителя и кандидата в президенты Рона Пола, назвавшего законопроект «Большим братом в широком смысле», и Тима Бернерса-Ли, изобретателя Всемирной паутины. И, конечно же, была угроза вето президента.
EFF и некоторые другие оппозиционные группы организовали «Неделю действий» в середине апреля 2012 года в знак протеста против CISPA, в ходе которой они провели массовую кампанию, призывая людей подписывать петиции, писать, звонить и твитить конгрессменов и иным образом выражать возражение против законопроекта. Почти миллион человек сделали это в первый раз, но, несмотря на эту активность, CISPA все же прошла в Палате представителей, хотя и с некоторыми изменениями.
По состоянию на начало весны 2013 года, аналогичные толчки предпринимаются для нового протеста против законопроекта. Сообщается, что в течение дня или около того после повторного введения CISPA в Палату представителей сотни тысяч онлайн-подписей были собраны и доставлены в Комитет по разведке Палаты представителей США. Мы, вероятно, еще не слышали окончания бурных споров с обеих сторон по этому вопросу.
Альтернативы CISPA
Были выдвинуты некоторые заметные альтернативы CISPA, в том числе два законопроекта, внесенные в Сенат, и указ, изданный президентом Обамой.
Одним из законопроектов Сената является Закон о кибербезопасности (S. 3414), представленный сенаторами Джо Либерманом (I-CT), Сьюзан Коллинз (R-ME) и тремя другими сенаторами. Это намного более длинный (более 200 страниц) и более подробный законопроект, чем CISPA, который открывает для частных организаций и федерального правительства способы обмена информацией, касающейся киберугроз, передает надзор за обменом в компетенцию DHS, а также позволяет разработка руководящих принципов кибербезопасности, которым необходимо следовать на добровольной основе, но со стимулами для соблюдения частными организациями. Он создает Национальный совет по кибербезопасности (NCC), состоящий из представителей нескольких агентств (как гражданских, так и военных), для координации с частным сектором для оценки уязвимостей компьютерных систем и выработки руководящих принципов.
В Закон о кибербезопасности были внесены поправки, включающие дополнительные меры защиты конфиденциальности и гражданских свобод, в том числе гарантию того, что только гражданские (невоенные) организации имеют доступ к общей информации о киберугрозах, а также исключение действий, защищенных первой поправкой, от идентификации как категории критической киберинфраструктуры. Он также не включает национальную безопасность в качестве одного из возможных способов использования совместно используемой информации о кибербезопасности, но позволяет федеральному правительству использовать эту информацию по трем другим причинам, разрешенным CISPA.
Соперничающий законопроект, представленный сенатором Джоном Маккейном (R-AZ) и несколькими сенаторами-соавторами, называется Законом об усилении и повышении кибербезопасности с помощью исследований, образования, информации и технологий (Закон о безопасности ИТ, S.3342). Кроме того, это более крупный счет, чем CISPA, и состоит из более чем 100 страниц. Это облегчит обмен информацией о киберугрозах между несколькими государственными учреждениями и частными организациями, ужесточит уголовные наказания за киберпреступления, будет способствовать исследованиям и разработкам в области сетей и информационных технологий, а также обмену результатами исследований, а также позволит Министерству торговли, Министерству внутренней безопасности и Агентство национальной безопасности (АНБ) для координации политики в отношении усилий по обеспечению кибербезопасности. Он столкнулся со многими из тех же критических замечаний, что и CISPA, в том числе за то, что он имеет слишком широкое определение информации о киберугрозах, налагает мало ограничений на типы информации, которой можно обмениваться, и на то, как ее можно использовать (включая цели кибербезопасности, цели национальной безопасности и целый ряд целей предотвращения преступлений, расследования и судебного преследования), аналогичные формулировки «несмотря на любые другие положения закона» и вопросы надзора, такие как снятие судебной ответственности с компаний и исключение обмена информацией из Закона о свободе информации. Его также критикуют за то, что он возложил ответственность за обмен информацией на негражданскую организацию (АНБ).
Текущее положение дел
По состоянию на начало 2013 года ни один из законопроектов Сената не был принят, но после возрождения CISPA в Палате представителей президент Обама издал Исполнительный указ (EO), который охватывает некоторые положения предложенных законопроектов о кибербезопасности, включая своевременный обмен информации о киберугрозах от федерального правительства субъектам критической инфраструктуры и компаниям, предоставляющим услуги кибербезопасности. Он не допускает какого-либо нового обмена информацией в другом направлении (от частных компаний к государственным организациям). Для этого требуется существующая программа обмена информацией оборонной промышленной базы (DIB), называемая программой Enhanced Cybersecurity Services, которая была введена в действие, чтобы позволить Министерству обороны (DoD) и DHS обмениваться несекретной информацией о кибербезопасности с оборонными подрядчиками и т.п., и расширяет его, позволяя охватить другие государственные учреждения и критически важные секторы инфраструктуры. Как и CISPA, EO направлен на создание возможности для персонала критической инфраструктуры получить допуск к секретной информации для обмена секретной информацией. Он поручает Национальному институту стандартов и технологий (NIST) и другим организациям работать совместно с отраслевыми экспертами над созданием основы практики кибербезопасности, чтобы помочь снизить риски киберугроз для инфраструктуры, и призывает DHS разработать стимулы для содействия принятию этой структуры.
EO также призывает главного сотрудника по вопросам конфиденциальности и сотрудника по гражданским правам и свободам DHS оценить риски, связанные с конфиденциальностью и гражданскими свободами, и дать рекомендации о том, как минимизировать и уменьшить эти риски. С этой целью они должны использовать Принципы добросовестной информационной практики (FIPP) и другие соответствующие политики для оценки деятельности в области кибербезопасности, а их оценки должны быть доступны для общественности.
Поскольку CISPA снова находится на рассмотрении, еще не было принято ни одного конкурирующего законопроекта о кибербезопасности, а киберугрозы, похоже, растут, дебаты о том, как лучше всего обеспечить кибербезопасность, особенно об обмене информацией между частным сектором и правительством, далеки с конца. Но, возможно, все воодушевляющие дебаты и призывы к действию помогут любым законам, которые в конечном итоге будут приняты, наилучшим образом преодолеть грань между слишком большим и слишком малым обменом информацией, обеспечивая при этом реальную защиту.
Часто задаваемые вопросы
Что такое Cispa?
CISPA расшифровывается как Закон об обмене и защите киберразведки
Примечание автора: как работает CISPA
Будучи ИТ-специалистом, писателем и активным пользователем Интернета, я беспокоюсь о безопасности наших компьютеров и сетей. Видит Господь, я не хочу, чтобы мои данные были украдены или чтобы кибератака отключила Интернет или электричество. Как бы я посмотрел весь сезон «Аббатства Даунтон» на Netflix, одновременно пишу эссе, проверяя электронную почту и рыская в сети в поисках фотографий Grumpy Cat?
Но я в равной степени беспокоюсь о конфиденциальности. Чем меньше моих данных попадет к людям, которых я никогда не собирался просматривать, тем лучше. Неизвестно, как АНБ интерпретирует один из моих рассказов.
Читать эти законопроекты и думать о том, что может пойти не так из-за ошибок в формулировках, было довольно увлекательно. Я уверен, что составители всех подобных законов в большинстве своем действуют из лучших побуждений и пытаются активно устранять угрозы безопасности. Но «из лучших побуждений» означает примерно столько же, сколько и «добросовестность» в юридических терминах. Не у всех на планете благие намерения, о чем нам ежедневно напоминают новости, и все, что может быть использовано в дурных или даже ошибочных целях, вероятно, в какой-то момент будет таковым. Поэтому я надеюсь, что какой бы законопроект ни был принят, он будет очень хорошо продуман и одобрен экспертами как в отрасли, так и в области гражданских свобод и юристов. Обеспечьте безопасность Интернета для Grumpy Cat.