
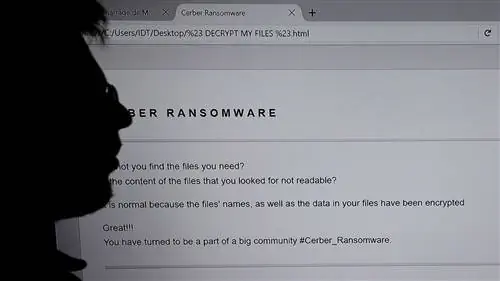
В ноябре хакер получил контроль над компьютерной сетью муниципального транспортного агентства Сан-Франциско. На следующий день после Дня Благодарения, как сообщает Popular Mechanics, билетные киоски на трамвае Сан-Франциско отключились, а на экранах агентств появилось сообщение: «Вы взломали, ВСЕ данные зашифрованы. Контакт для получения ключа (cryptom27@yandex.com) ID: 681, введите». Хакер по этому адресу сказал, что ключ дешифрования будет стоить 100 биткойнов, или около 73 000 долларов, и будет доставлен ко вторнику. И, оказывается, самое удивительное в этом происшествии то, что раньше такого не было.
Трудно получить точные данные о кибератаках, поскольку они полагаются на маскировку, но имеющиеся данные о программах-вымогателях рисуют мрачную картину. Исследование, проведенное в июне 2016 года исследовательской и охранной фирмой Osterman Malwarebytes, показало, что 47% американских предприятий - предприятий, больниц, школ, государственных учреждений - хотя бы раз в предыдущем году были заражены программами-вымогателями. Среди британских респондентов 12% пострадали не менее шести раз. Во всем мире платят 37% организаций.
Домашние пользователи могут быть в еще худшем состоянии. Из более чем 2,3 млн пользователей продуктов «Лаборатории Касперского», столкнувшихся с программами-вымогателями в период с апреля 2015 года по март 2016 года, почти 87% находились дома. Неизвестно, сколько было выплачено, но с учетом того, что выкупы в среднем составляют несколько сотен долларов, а доходы от программ-вымогателей оцениваются в 209 миллионов долларов за первые три месяца 2016 года, это, вероятно, немало..
Самая большая проблема вредоносных программ
«Программы-вымогатели превратились из одного из многих методов, используемых злоумышленниками, в один из [] самых эффективных инструментов в их наборе инструментов», - пишет Эндрю Ховард, технический директор Kudelski Security, в электронном письме.«Меня несколько удивляет, что злоумышленникам понадобилось до сих пор, чтобы использовать этот тип техники».
«Другие типы вредоносных программ по-прежнему распространены, - пишет Ховард, - но им не хватает финансовых преимуществ программ-вымогателей».
Атаки гениально просты: пользователь компьютера попадает на фишинговое письмо или натыкается на поврежденную веб-страницу, после чего загружается вредоносная программа. Он шифрует (или иным образом блокирует доступ) файлы компьютера, и заражение распространяется с этого компьютера на любой другой компьютер, подключенный к нему. Хакер объявляет о себе, предоставляет способ связи и обещает ключ дешифрования в обмен на оплату, как правило, в цифровой «криптовалюте», такой как биткойн или MoneyPak, которую труднее отследить, чем наличные деньги.
Огромный объем атак ошеломляет. По оценкам Службы внутренней безопасности США, в 2016 году в среднем 4000 человек в день, что на 300% больше, чем в предыдущем году.
Джо Опаки, вице-президент по исследованию угроз в PhishLabs, говорит, что программы-вымогатели «преобразили то, как киберпреступники зарабатывают деньги».
«Вместо того чтобы красть данные и продавать их или сдавать в аренду ботнеты другим киберпреступникам, программы-вымогатели предлагают прямую оплату», - пишет Опаки в электронном письме. «Вы заражаете компьютер, а жертва платит вам. Никаких дополнительных шагов, никаких посредников, берущих свою долю”
Это не новая концепция. Ранние версии схемы восходят к 1989 году, когда хакеры распространяли троянскую программу AIDS по обычной почте через зараженные дискеты. Программа, предположительно являющаяся частью глобальной схемы вымогательства, зашифровала часть корневого каталога ПК.
Этот пионер вредоносных программ был быстро повержен. Но десятилетия оттачивали методы доставки и шифрования.
Программы-вымогатели, все сделано правильно
Нолен Скайф, аспирант по информационным системам в Университете Флориды (UF) и научный сотрудник Института исследований кибербезопасности Флориды, говорит, что программы-вымогатели - сильный противник.
«Защита от такого рода атак чрезвычайно сложна, и мы только сейчас начинаем видеть правдоподобные средства защиты от программ-вымогателей», - пишет Скейф.
Атаки программ-вымогателей «каждый раз слегка различаются», объясняет он, что затрудняет их обнаружение и блокировку. Еще больше усложняет ситуацию то, что активность программ-вымогателей в системе может напоминать законные действия, которые может выполнять администратор.
Команда Скайфа из UF разработала программу для обнаружения программ-вымогателей под названием CryptoDrop, которая «пытается обнаружить процесс шифрования программ-вымогателей и остановить его». Чем меньше данных может зашифровать вредоносное ПО, тем меньше времени тратится на восстановление файлов из резервной копии.
Но реверсирование шифрования - это совсем другая история. По словам Скайфа, хорошо спроектированную программу-вымогатель невозможно взломать.
«Надежность хорошей криптографии, сделанной должным образом, и рост криптовалюты создали идеальный шторм для программ-вымогателей», - пишет Скейф в электронном письме. «Если программа-вымогатель создана правильно и нет резервных копий [данных], единственный способ вернуть файлы жертвы - заплатить выкуп».
Голливудский пресвитерианский медицинский центр в Лос-Анджелесе продержался почти две недели, прежде чем в феврале 2016 года заплатил 40 биткойнов (около 17 000 долларов) за расшифровку своих систем связи. У хакера никогда не было доступа к записям пациентов, сообщает Сын Ли из Newsweek, но персонал заполнял формы и обновлял записи карандашом и бумагой в течение 13 дней.
В марте программа-вымогатель поразила сети еще трех больниц в США и одной в Оттаве, Онтарио; сайт другой больницы в Онтарио был взломан, чтобы заразить посетителей вредоносной программой.
Целевые атаки
Больницы - идеальные жертвы, заявил CBC News эксперт по безопасности Жером Сегура. «Их системы устарели, у них много конфиденциальной информации и файлов пациентов. Если они будут заблокированы, они не смогут просто игнорировать это».
То же самое с правоохранительными органами. По крайней мере, одно из пяти полицейских управлений штата Мэн, пострадавших от программ-вымогателей в 2015 году, работало под управлением DOS.
Полицейские отделы - популярные цели. И хотя ирония ситуации никому не видна, полиция, скорее всего, заплатит, как и все остальные. Начальнику полиции Нью-Гэмпшира, который не мог этого вынести, пришла в голову блестящая идея: он заплатил выкуп, получил ключ и отменил платеж; но когда два дня спустя его отдел снова пострадал, он просто раскошелился на 500 баксов.
Школьный округ в Южной Каролине заплатил 8 500 долларов США в феврале 2016 года. Университет Калгари заплатил 16 000 долларов США в июне, объяснив это тем, что он не может рисковать с «исследованиями мирового уровня», хранящимися в его сетях. В ноябре, за несколько недель до взлома легкорельсового транспорта, округ Индианы заплатил 21 000 долларов за восстановление доступа к системам полиции, пожарной охраны и других агентств.
Сообщения о нападении на легкорельсовый транспорт предполагают необычный подход. Похоже, программа-вымогатель была выпущена изнутри системы. Опаки говорит, что хакер, похоже, воспользовался «известной уязвимостью в программном обеспечении Oracle WebLogic. Злоумышленник, вероятно, сканировал Интернет в поисках известной уязвимости такого рода и случайно наткнулся на систему SFMTA».
Оказавшись внутри, хакер внедрил программу-вымогатель.
«Но большинство атак программ-вымогателей происходят иначе», - пишет Опаки. Обычно уязвимость в людях, а не в ПО.
“Это обескураживает”
«Как правило, - отмечает Опаки, - люди переоценивают свои возможности обнаружить фишинг».
Действительно, исследование 2016 года показало, что 30 процентов людей открывают фишинговые электронные письма, а 13 процентов из них затем нажимают на вложение или ссылку.
“Многие до сих пор думают, что фишинговые атаки - это плохо оформленные спам-письма, изобилующие ошибками в написании и неправильным английским языком. Затем они пытаются открыть таблицу «зарплаты сотрудников», которую, по их мнению, HR прислал им по ошибке», - пишет Опаки.
Фишинг прошел долгий путь с тех пор, как нигерийским принцам понадобилась наша помощь с их деньгами. Многие электронные письма персонализированы, с использованием реальных сведений о потенциальных жертвах, часто почерпнутых из сообщений в социальных сетях.
По опыту Эндрю Ховарда из Kudelski, «в наиболее заботящихся о безопасности организациях от 3 до 5 процентов сотрудников обманываются даже самыми плохо продуманными фишинговыми схемами. Цифры в менее заботящихся о безопасности организациях или в более изощренных мошеннических схемах намного хуже».
«Это довольно обескураживает», - добавляет он.
Однако ошеломляющий рост атак программ-вымогателей за последние несколько лет связан не столько с доверчивостью или даже с отличным дизайном вредоносного ПО, сколько с легкостью. Запустить аферу с программами-вымогателями так же сложно, как ограбить кого-то на улице, но гораздо менее рискованно.
Взлом для идиотов
По словам Нолена Скейфа, программы-вымогатели не требуют особых навыков. Программное обеспечение не такое сложное. Хакеры могут быстро создать его и успешно развернуть без особых усилий.
Что еще более важно, хакерам не нужно создавать программу-вымогатель для ее развертывания. Им даже не обязательно знать, как его создать.
Большинство людей, занимающихся мошенничеством с программами-вымогателями, купили программное обеспечение в преступном мире Интернета, известном как темная сеть, где разработчики программ-вымогателей продают бесчисленные варианты на обширных рынках вредоносных программ. Это универсальные приложения, часто в комплекте со службой поддержки клиентов и технической поддержкой, чтобы помочь мошенникам работать без проблем.
«Поддержка и обслуживание, - пишет Дэн Теркел в Business Insider, - особенно важны для продавцов, чей рынок состоит из относительно неопытных хакеров, которым может потребоваться некоторая степень поддержки», Некоторые продукты поставляются с гарантией возврата денег, пишет Туркель. Многие предлагают услуги по телефону или электронной почте, которые проводят побежденных жертв через оплату и расшифровку, поэтому хакеру не приходится иметь с этим дело. По крайней мере, одно семейство программ-вымогателей предоставляет такое «обслуживание клиентов» через чат.
Рынок программ-вымогателей настолько устойчив, что разработчики нанимают дистрибьюторов для продажи своей продукции.
Ничто из этого не сулит ничего хорошего тем, кто не занимается мошенничеством. По мнению каждого эксперта по кибербезопасности во всем мире, мы все должны создавать резервные копии своих данных. Без резервных копий оплата выкупа может быть единственным выбором, если мы когда-нибудь снова захотим увидеть наши данные.
И даже тогда мы все еще можем не воссоединиться с нашими данными. Исследование Trend Micro показало, что 20% британских компаний, которые заплатили выкуп в 2016 году, так и не получили ключ.
Транспортное бюро Сан-Франциско ничего не заплатило. Представитель сообщил Fortune, что агентство никогда не рассматривало эту возможность. Системы были восстановлены из резервных копий, и большинство из них вернулись в оперативный режим в течение двух дней. Тем временем жители Сан-Франциско ездили на трамвае бесплатно.
Два дня спустя хакеры взломали учетную запись электронной почты хакера легкорельсового транспорта, выявив примерно 100 000 долларов платежей программ-вымогателей с августа.
Теперь это удобно
Некоторые хакеры-вымогатели принимают подарочные карты Amazon.